
用户中心系统
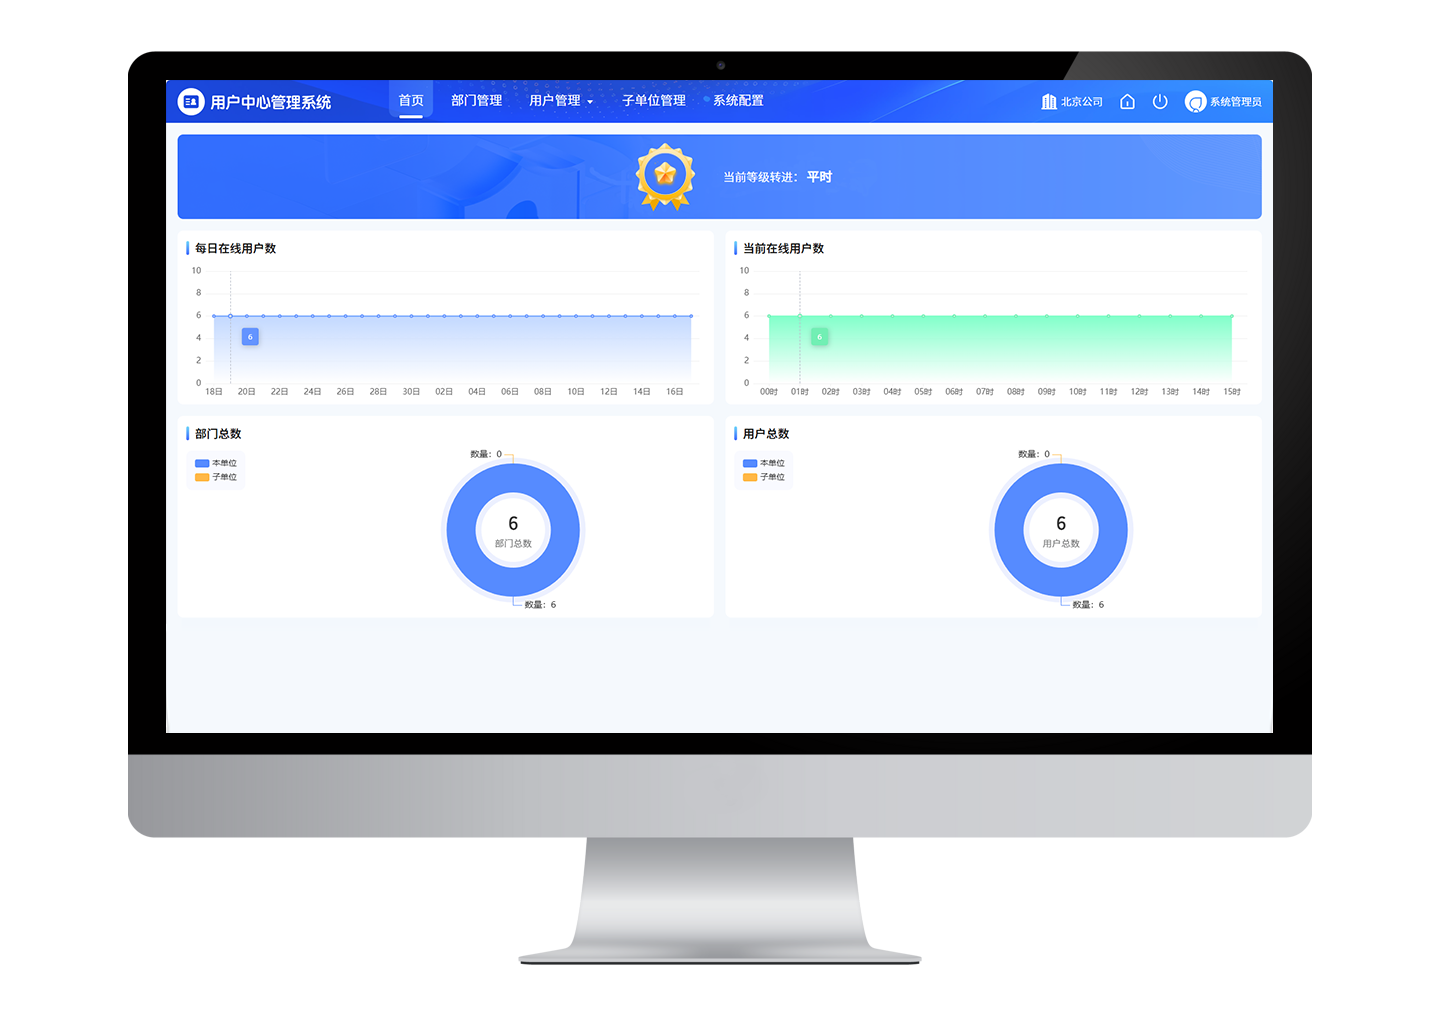
用户中心是一款专为多租户架构设计的企业级统一身份认证与权限管理平台,以“单位”为最小租户单元,构建起涵盖组织架构、人员身份、角色权限、系统配置四位一体的数字化治理体系。系统深度赋能各单位(租户)自治管理,支持对单位、部门、用户进行精细化建档与全生命周期管控,并创新性地融合了灵活的扩展字段、自定义等级体系、多维度可见范围控制及第三方应用鉴权配置,能够完美适配军队、政府、大型集团等复杂组织在保密性、层级性及个性化管理上的严苛要求。平台不仅实现了“三员”管理、多因子认证、IP访问限制等安全能力,更提供了勋表略章、军衔等特色配置模块,助力客户在统一平台底座上,敏捷构建安全、高效、合规的数字化协作生态。
行业痛点
Industry Pain Points组织架构与人员身份管理混乱
大型集团下辖众多子公司(租户),各单位系统独立运行,导致人员信息、部门架构互为孤岛且标准不一。人员借调、升迁、离职时,身份信息无法在多系统间同步,极易产生“幽灵账户”或权限残留。
多租户权限隔离与分级授权难平衡
集团总部需要宏观掌控,而子公司需要灵活自治。传统系统要么管得太死(总部全控,效率低),要么放得太开(子公司乱设权限,存在合规风险)。如何实现“总部可监管、租户可自治”是巨大挑战。
个性化管理需求与标准化系统冲突
不同租户对“用户信息卡片”所需填写的字段截然不同。标准化系统无法满足差异,定制开发成本高昂。
-
01
多租户体系下的灵活自治与统一管控
系统以“单位”为租户隔离单元,在数据物理隔离的基础上,支持各单位(租户)独立管理本单位用户、部门、岗位、权限。同时,总部/上级单位可通过单位授权、可见范围配置对下级单位的权限边界进行宏观调控,真正实现“总部可管、租户自洽”的平衡治理。 -
02
精细化身份建模,适配涉密与军政复杂场景
用户模型深度支持密级、正副职、领导标识、性别、军衔、勋表略章等军政特色属性,配合单位等级自定义能力,为上层业务系统提供远超常规RBAC模型的细粒度身份因子,轻松满足涉密数据分级访问、领导优先审批等复杂业务逻辑。 -
03
高可扩展性,零代码满足租户个性化需求
内置字段配置引擎,允许各租户管理员自行在单位、部门、用户信息模型中添加扩展字段(如文本、日期、下拉选项等),无需开发介入即可适配不同行业、不同层级机构的个性化信息采集诉求,大幅降低定制化交付成本。 -
04
全方位安全合规体系,保障身份认证可信
内置多因子认证方式(账号密码、动态令牌等)、IP访问限制、密码复杂度策略及三员管理机制(管理员/安全员/审计员),结合缓存管理与日志等级配置,在身份认证、访问控制、审计追溯三个维度构建完整的安全闭环,全面满足等保及涉密系统分级保护要求。
功能预览
Feature Preview-
单位管理
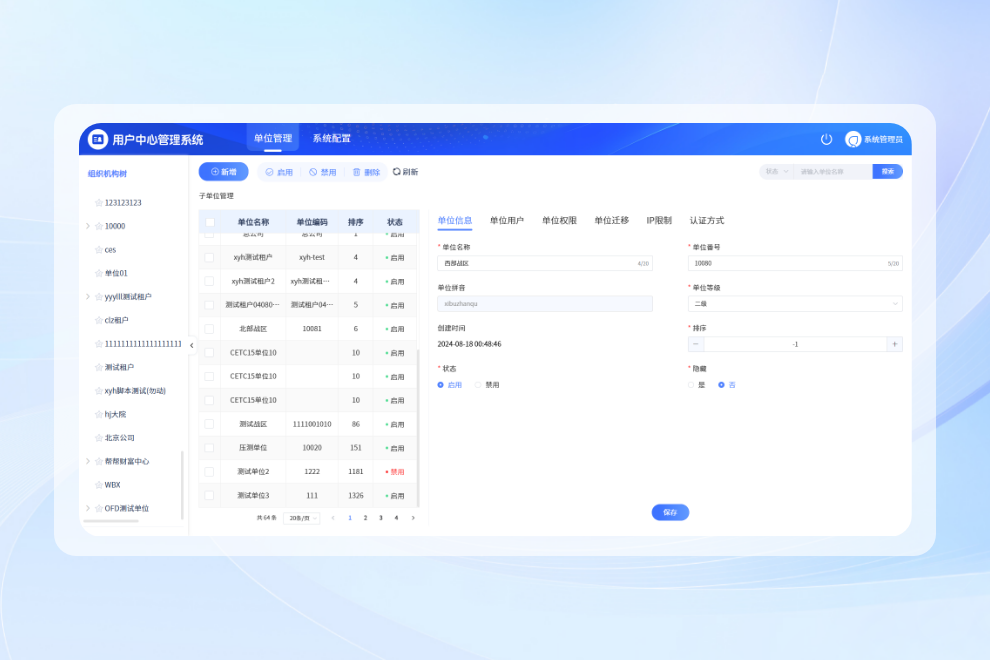
单位管理是支撑多租户架构的基石,以"单位"为独立管控单元,赋予各单位管理员对本级组织全貌的自治权限。该模块重点构建了"单位—三员—权限"的三位一体治理模型:各单位可独立配置安全管理员、审计员、系统管理员等三员角色,并自主划定本单位内可分配使用的功能权限池,确保各租户在遵循上级宏观管控的前提下,实现业务运行的自主性与灵活性,有效解决了多层级组织下"管放两难"的治理困境。
-
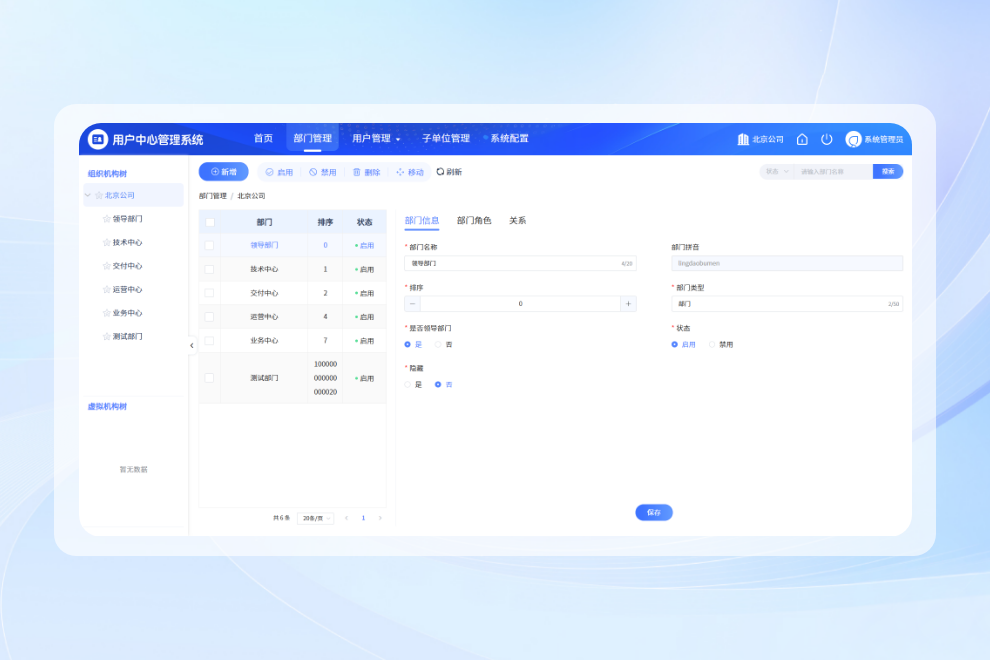
部门管理
部门管理承担着组织架构灵活调整与权限传导的核心职能,创新性地引入"移动至指定机构"功能,适配组织变革中部门跨机构迁移的真实业务场景。并以部门为视角,集中呈现了部门角色授予情况、部门岗位编制列表及部门拥有的权限清单,同时还支持基于指定关系配置关联的机构与用户,使部门不再是一个孤立的组织节点,而是成为连接岗位、角色、权限与人员的结构化中枢,为权限的批量传导与组织关系的可视化追溯提供了坚实基础。
-
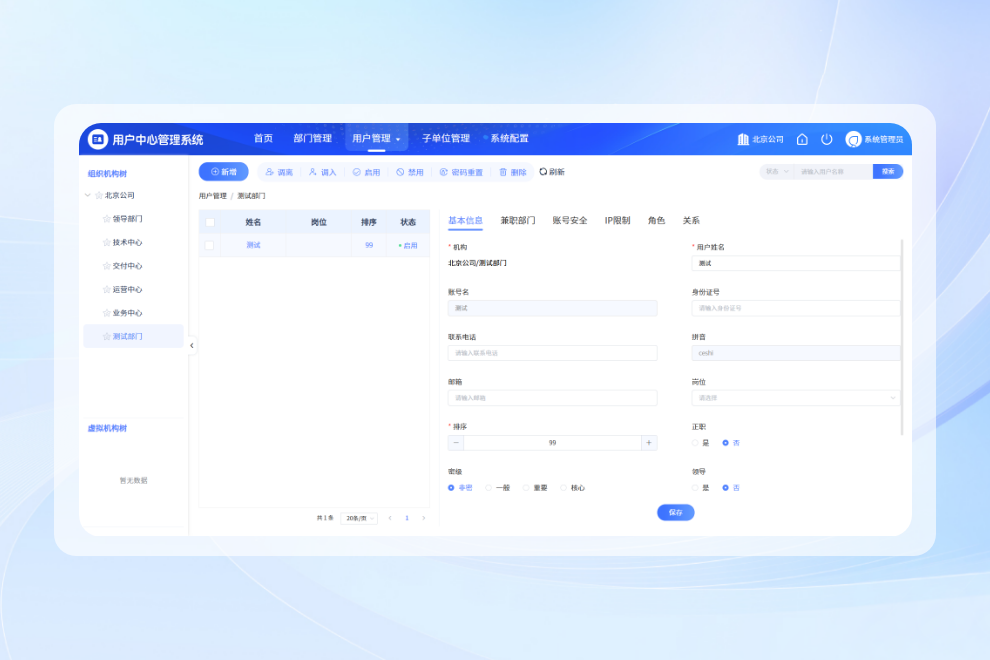
用户管理
用户管理覆盖人员从入职到离退的完整身份生命周期,是系统内所有业务操作的主体数据源。该模块提供极为丰富的用户属性建模能力,包括用户名称、排序、正副职标识、密级等级、领导标志、性别、状态及隐藏控制等维度,能够精准刻画不同行业(尤其军政体系)下人员的复杂身份特征。
-
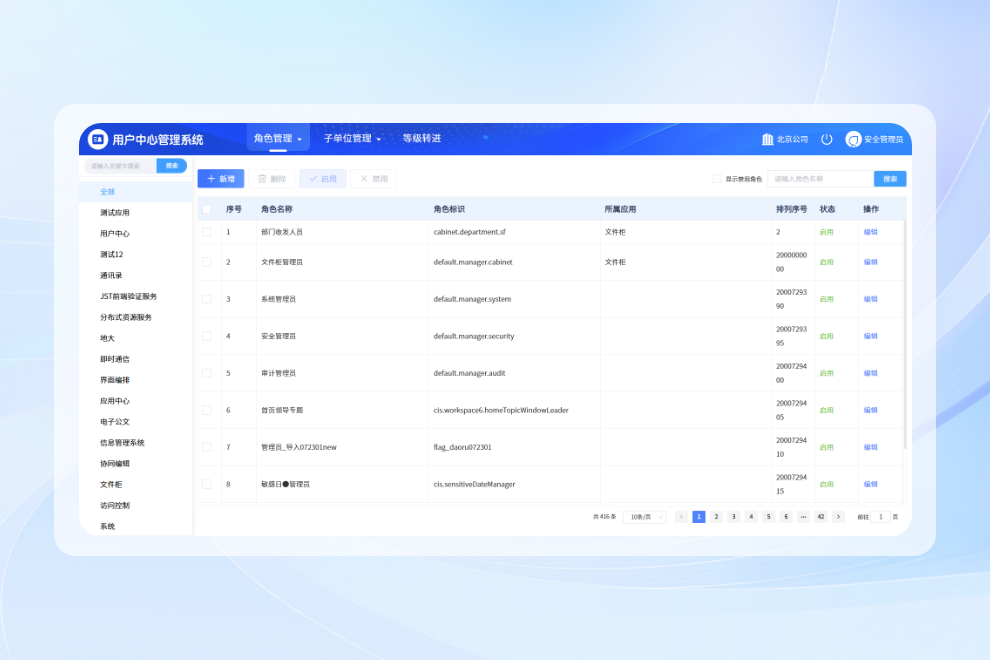
角色管理
角色管理是权限体系的核心调度枢纽,承担着"权限—组织—人员"三者之间的高效桥接职能。系统提供角色定义与角色授权两大核心视图,采用了定义与授权分离、批量与精准结合"的设计模式,既保障了权限配置的规范性,又极大提升了大规模组织下权限分配的效率,尤其适用于岗位编制固定、人员流动频繁的大型企事业单位。
-
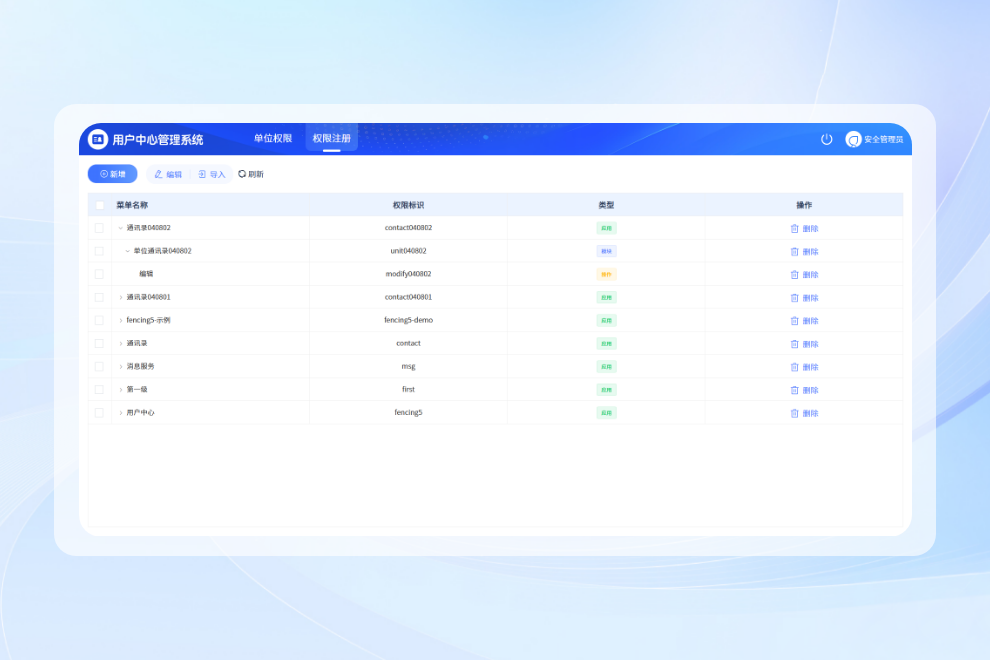
权限管理
权限管理由"权限注册"与"单位权限"两大模块构成,共同构建起从权限生产到权限投放的完整治理链条。并可针对各单位授予相应的应用功能权限,实现"一次注册、按需投放、租户隔离"的权限分发机制。二者有机结合,形成了"全局权限注册中心—租户权限配额—部门/角色/用户权限继承"的三级权限治理架构,既保证了总部对权限资源的统筹管控,又满足了各租户在授权范围内的自主配置需求。
兼容适配
Compatibility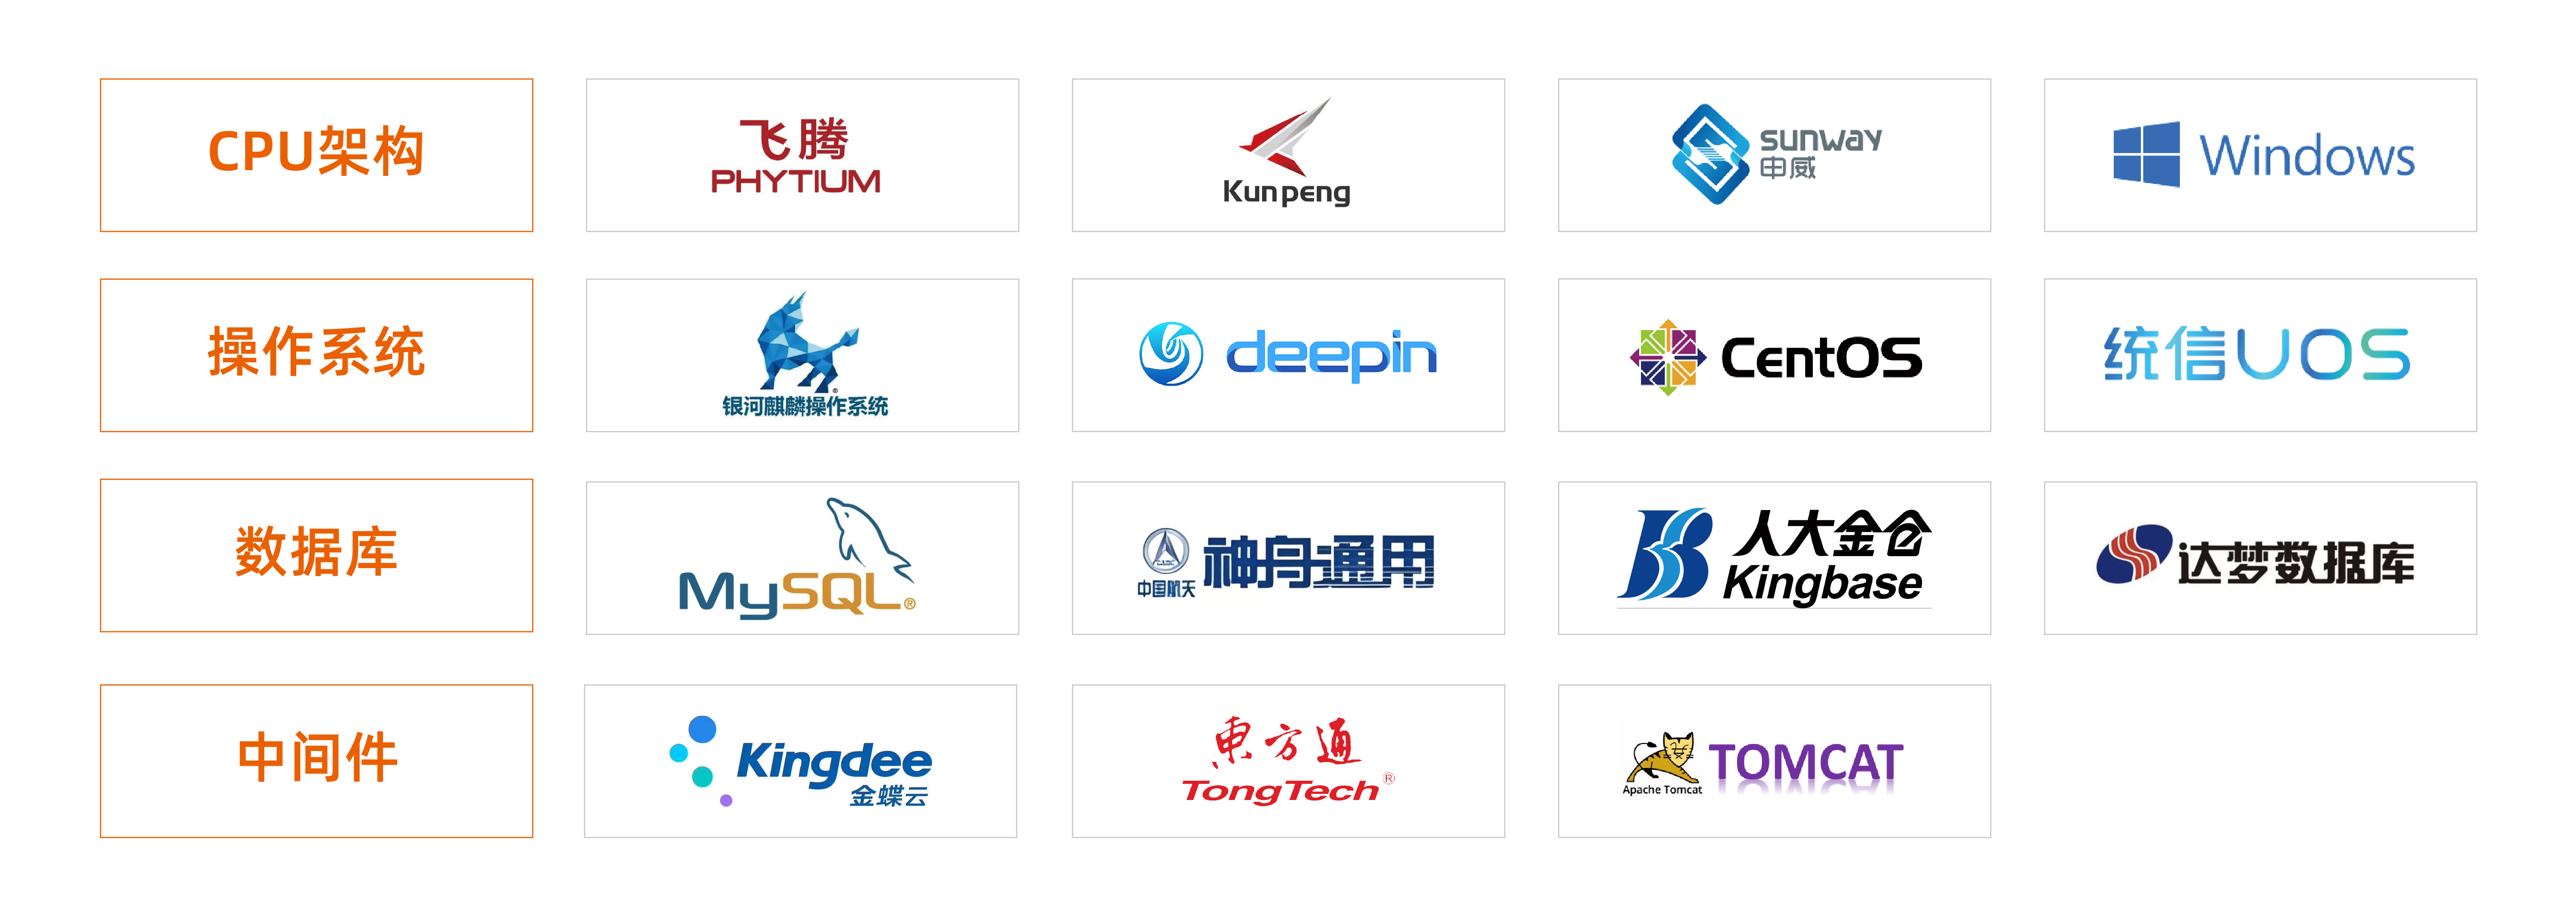
Business Scenarios
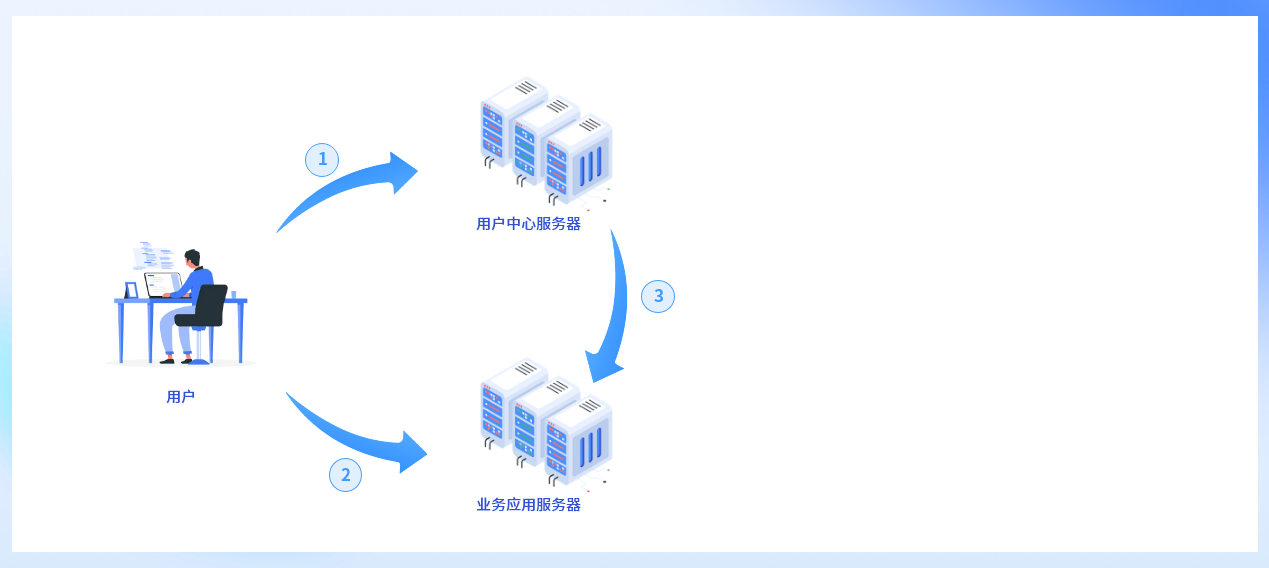
单位、部门、用户管理场景
1、用户访问用户中心服务器,进行单位、部门、用户等信息管理(创建或修改); 2、用户访问业务应用服务器进行业务办理; 3、业务应用服务器通过用户中心服务器获取用户业务办理过程中所需的相关单位、部门、用户信息。