
秘钥分发系统
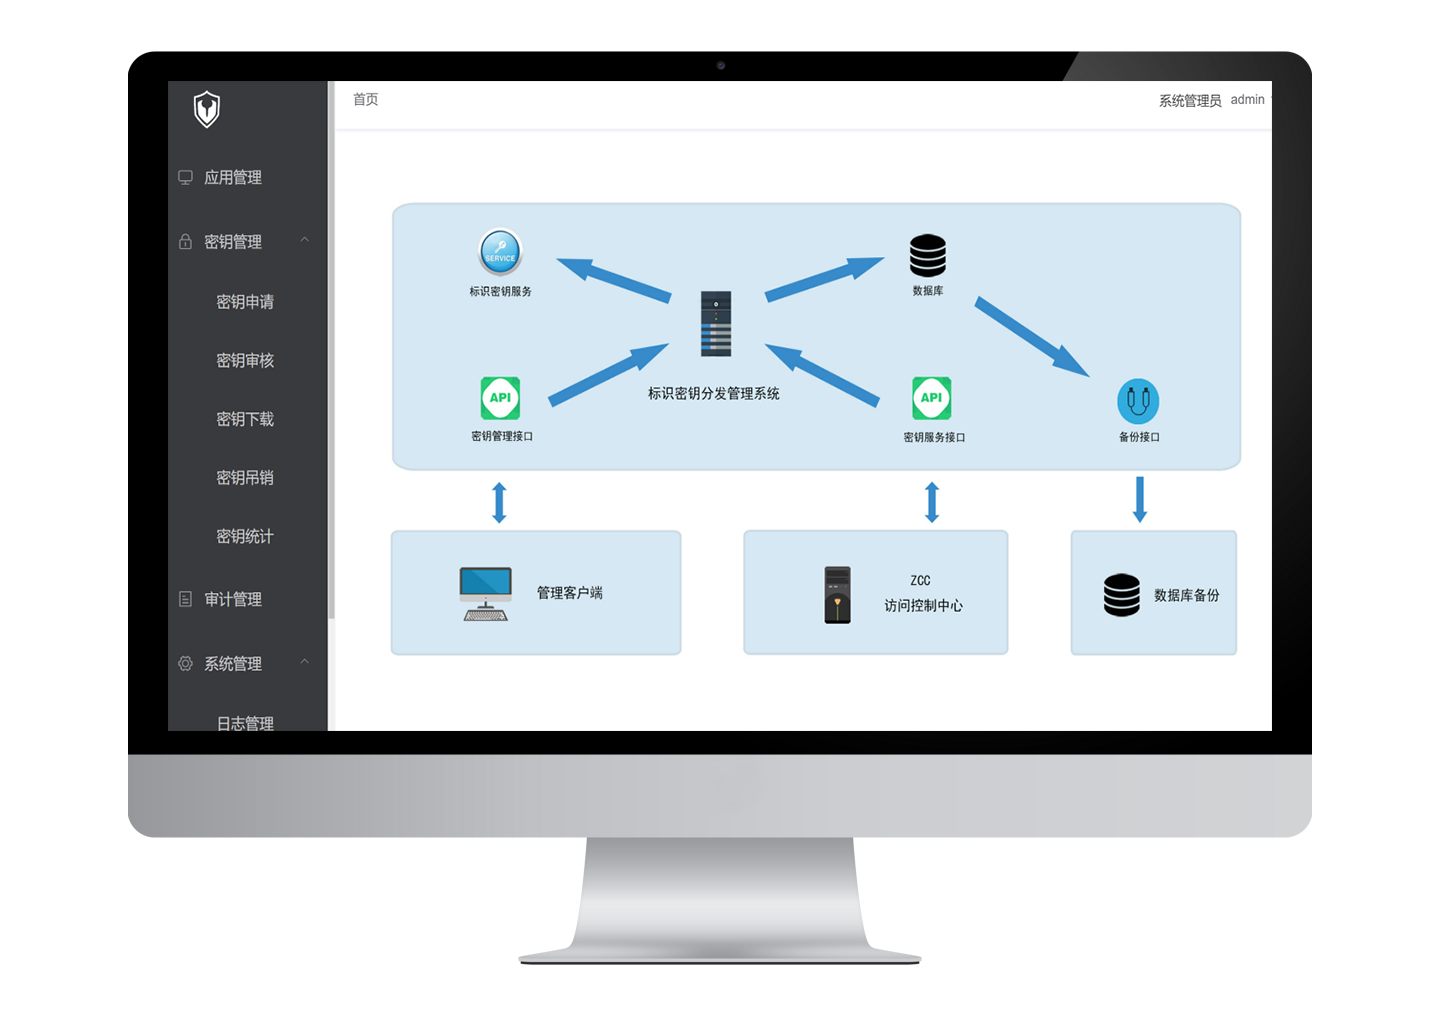
标识密钥分发管理系统是基于《GM/T 0130-2023 基于SM2算法的无证书及隐式证书公钥机制》国家标准构建的轻量化公钥密码管理系统。产品负责标识密钥的申请、协同生成、分发、吊销、恢复等全生命周期的管理,是构建可信网络环境的基础设施。该系统为电子政务、办公自动化、零信任安全体系和物联网领域提供身份认证、数据保护和交易安全的全面支持。产品集成通过国家商密检测二级证书的PCI-E密码卡,安全性符合国家相关要求。系统支持海量的密钥管理和端到端的直接认证,没有中心性能瓶颈和单点故障,可支持10亿以上标识密钥管理。
系统组成
System Components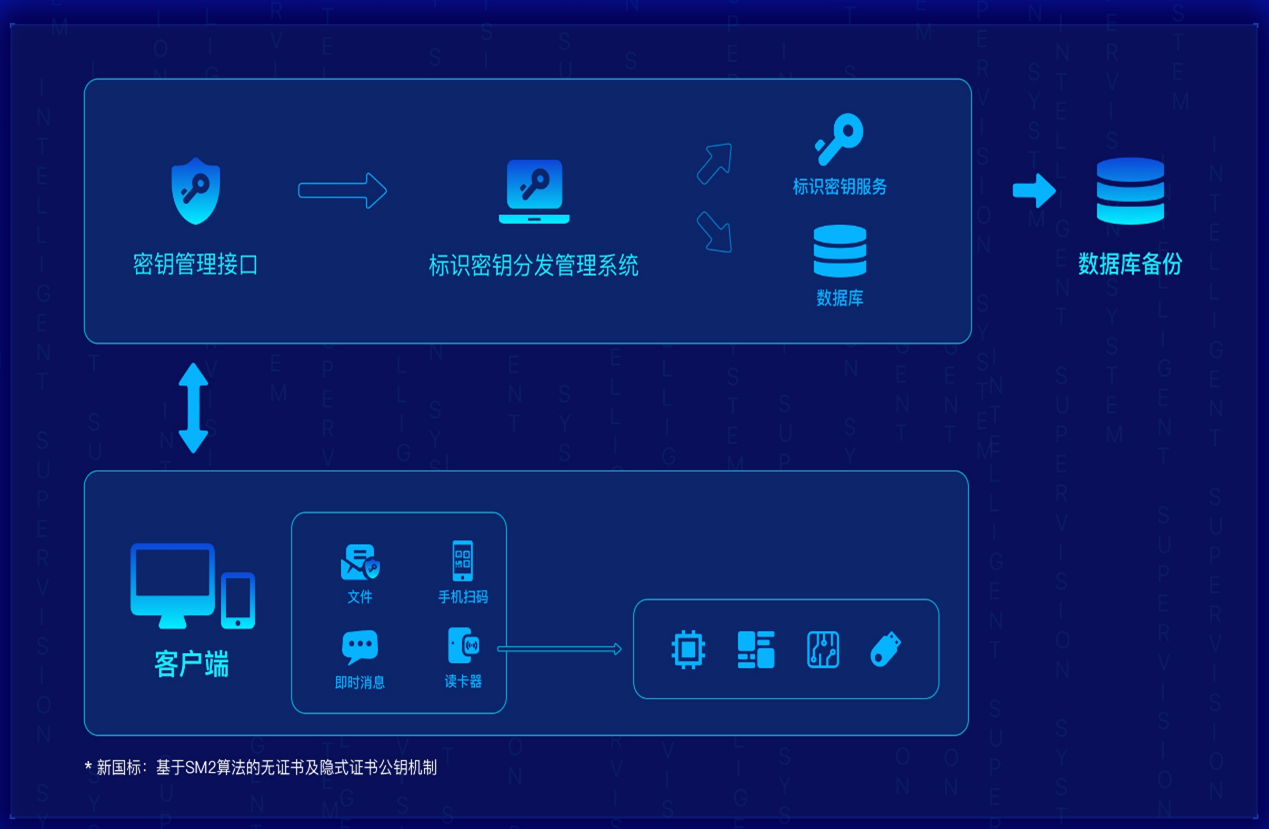
功能预览
Feature Preview-
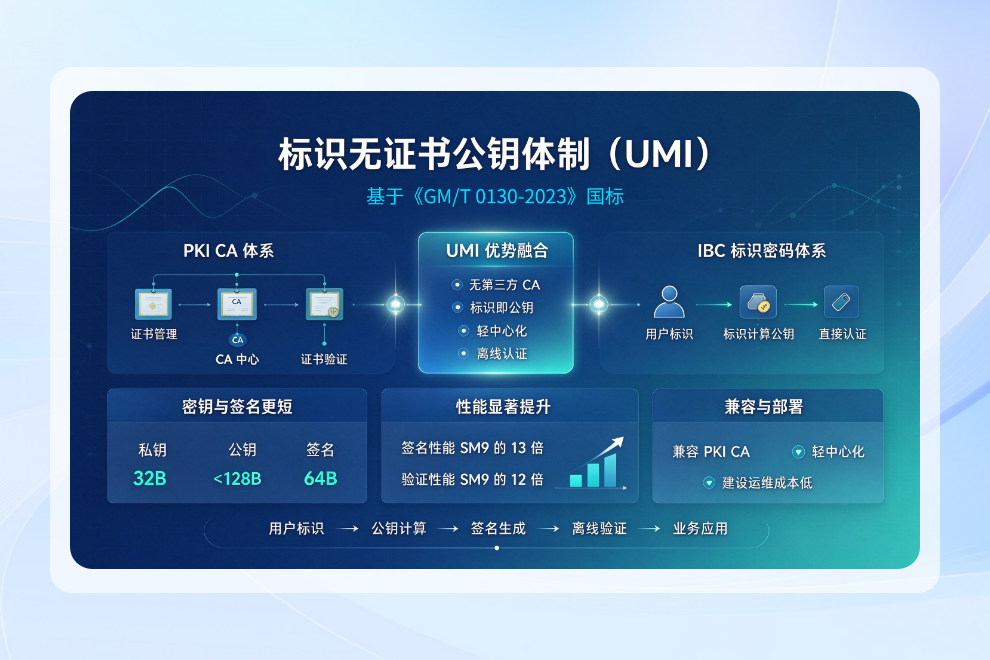
标识无证书公钥体制(UMI)
标识无证书公钥体制(UMI)依据《GM/T 0130-2023》国标,采用用户标识直接作为公钥,无需第三方CA中心。私钥长度32B,公钥小于128B,签名64B,性能分别比SM9高12-13倍,具有轻中心化、支持离线认证和低建设运维成本等优势。
-
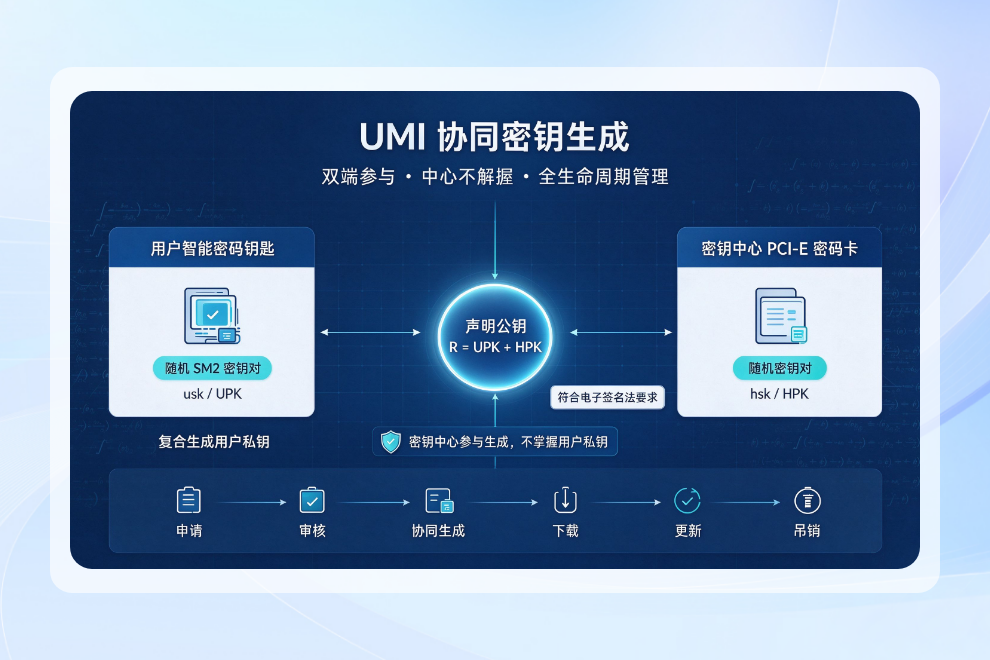
协同密钥生成机制
协同密钥生成机制通过用户智能密码钥匙生成随机SM2密钥对(usk, UPK),密钥中心PCI-E密码卡生成随机密钥对(hsk, HPK),计算声明公钥R=UPK+HPK,下发至用户智能密码钥匙复合生成用户私钥。密钥中心参与但不掌握用户私钥,满足电子签名法要求。该机制覆盖全生命周期管理,包括申请、审核、生成、下载、更新和吊销等环节。
-
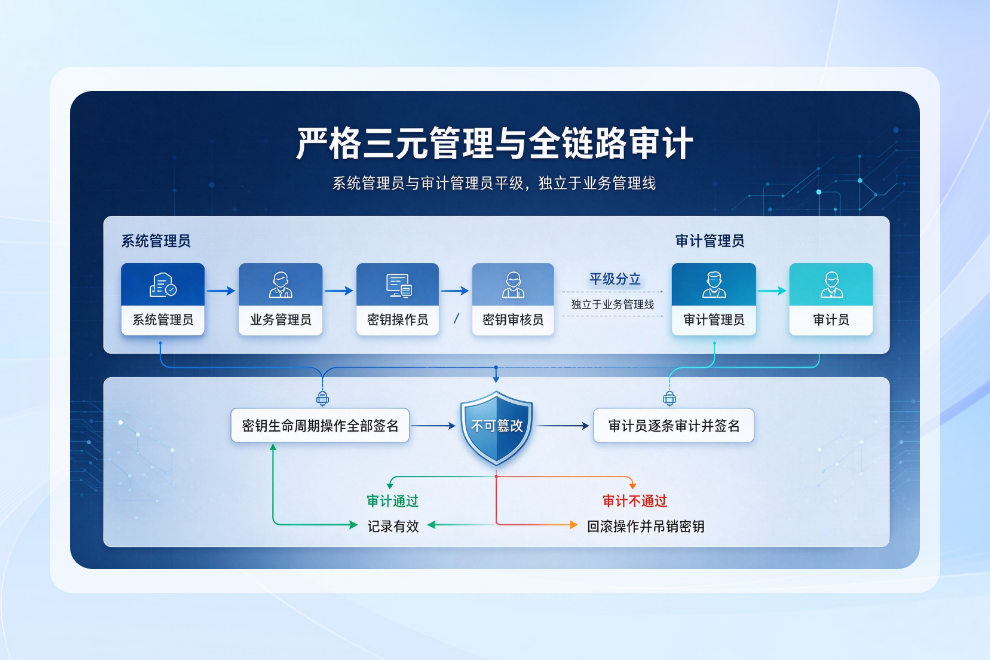
严格三元管理与全链路审计
采用严格三元管理与全链路审计机制,系统管理员与审计管理员平级,独立于业务管理线。采用6种角色分层管控:系统管理员→业务管理员→密钥操作员/密钥审核员;审计管理员→审计员。所有密钥生命周期操作均需签名,审计员逐条审计并签名,确保操作不可篡改。审计通过记录有效,不通过则回滚操作并吊销密钥。
-
01
标识即密钥,管理极简
基于标识的无证书公钥体制,直接使用用户标识(如邮箱、手机号)作为公钥标识,无需繁琐的证书管理,大幅降低密钥分发管理难度。 -
02
协同密钥生成,合规安全
终端与密钥中心协同完成密钥生成,密钥中心不掌握用户私钥,满足电子签名法对私钥由用户掌握的要求,合规性有保障。 -
03
建设运维成本低,仅为PKI CA的1/4
扁平化管理体系,无需部署CA/RA/OCSP等复杂基础设施,建设与运维成本仅为传统PKI CA的四分之一。 -
04
支持海量密钥管理(10亿+)
轻中心化架构,标识密钥分发后设备认证无需访问密钥中心,可支持10亿以上标识密钥管理,满足物联网等大规模部署场景。 -
05
严格三元管理,防范内部违规
系统管理员、审计管理员、业务管理员相互独立、相互制约,配合密钥操作员和密钥审核员的职责分离,有效防范内部违规操作。 -
06
端到端直接认证,支持离线
基于标识密码体制,设备认证无需实时访问中心,支持端与端的直接认证和离线认证,响应速度快,适应高时延敏感场景。
兼容适配
Compatibility
Business Scenarios
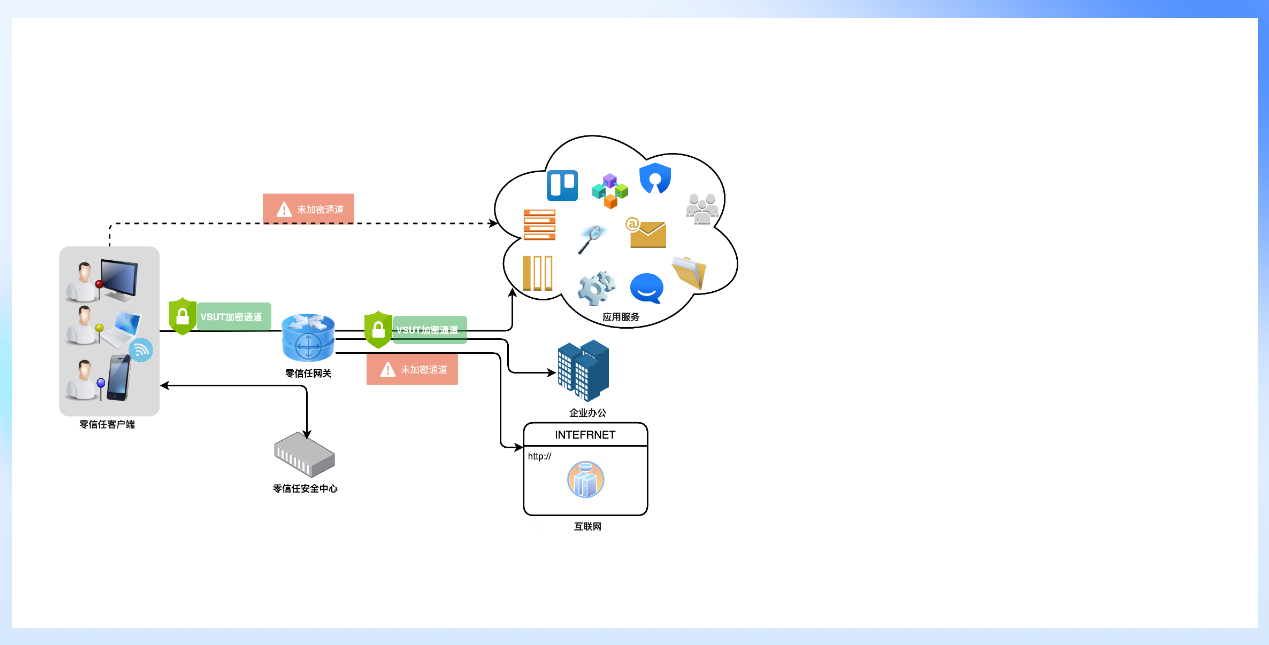
移动办公安全
基于标识的SM2无证书公钥分发管理系统简化了移动办公中的密钥管理,实现端对端的直接认证,是轻中心化的轻量级安全应用。移动办公终端通过智能密码钥匙进行身份认证和数据加密,即使终端丢失,也可通过密钥吊销机制保障数据安全。
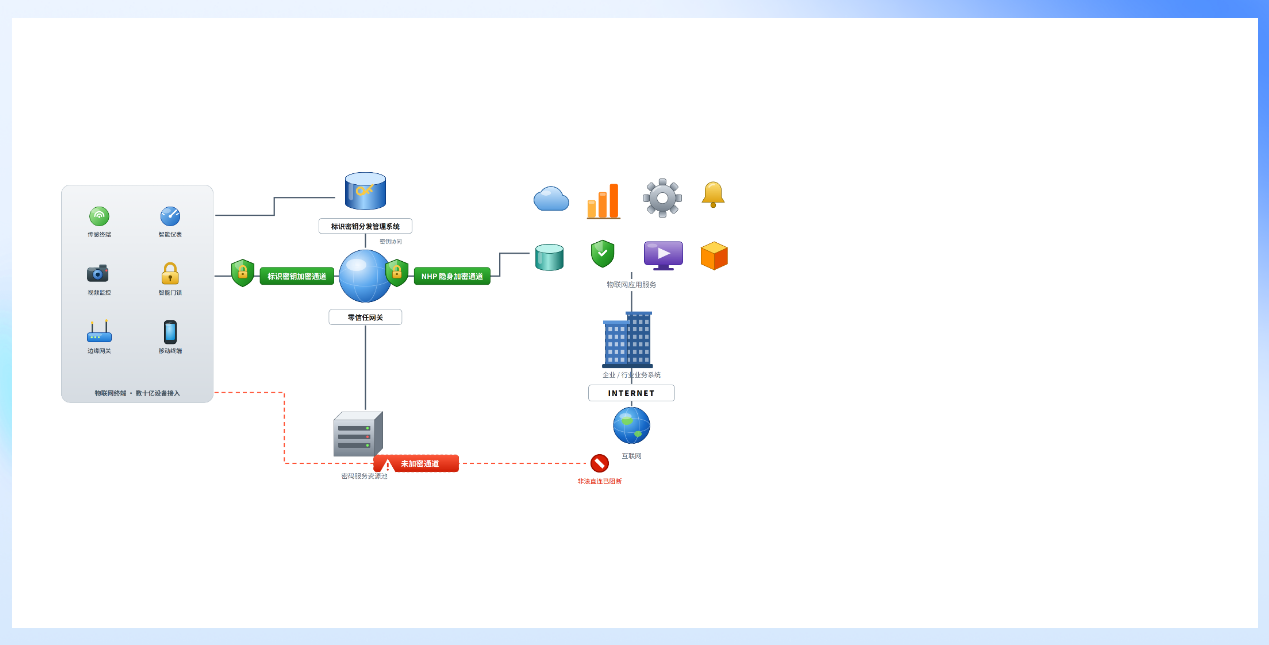
物联网安全
物联网场景中数十亿设备接入网络,传统PKI体系无法满足海量设备的密钥管理需求。标识密钥分发管理系统支持亿级标识密钥管理,采用标识作为设备公钥,实现设备间的直接认证,减少对中心的依赖,提高系统响应速度,为物联网设备接入认证、数据真实性与完整性认证和安全传输提供基础支撑。
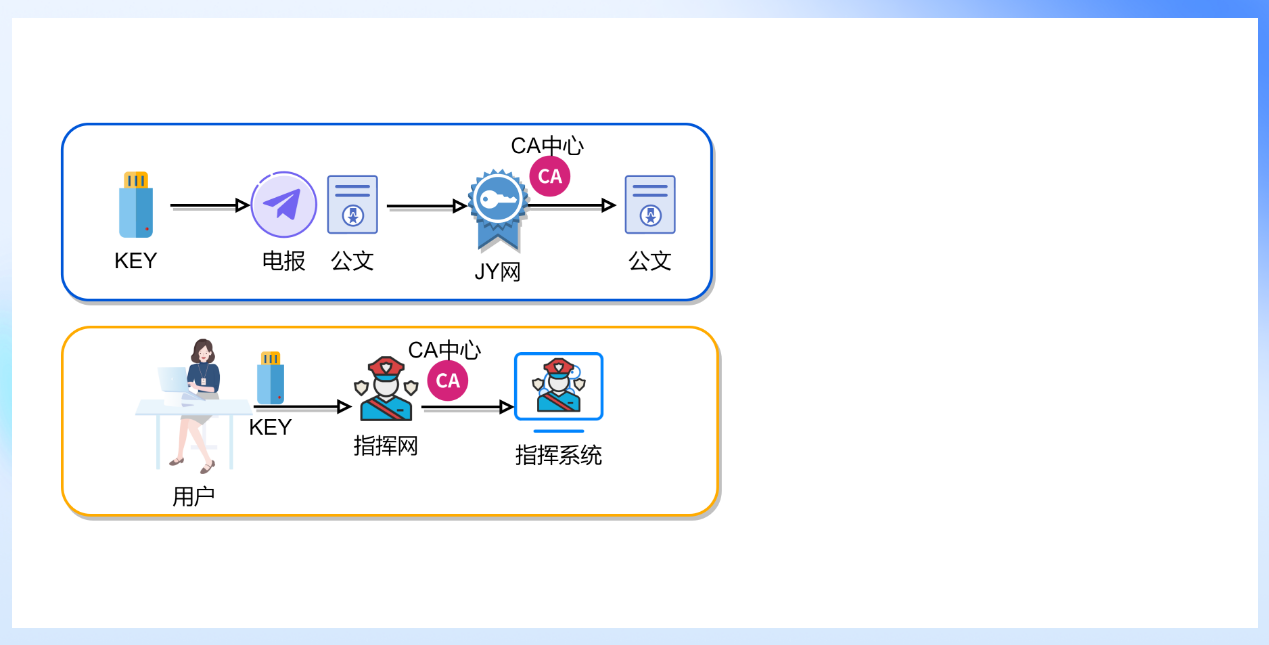
电子政务安全
为电子政务系统提供统一的标识密钥管理服务,实现跨部门、跨层级的安全身份认证和数据加密传输。基于标识的无证书体制简化了证书管理复杂度,降低了政务系统的密码应用门槛,支持国产化环境部署,满足信创和等保合规要求。