
动态口令系统(OTP产品)
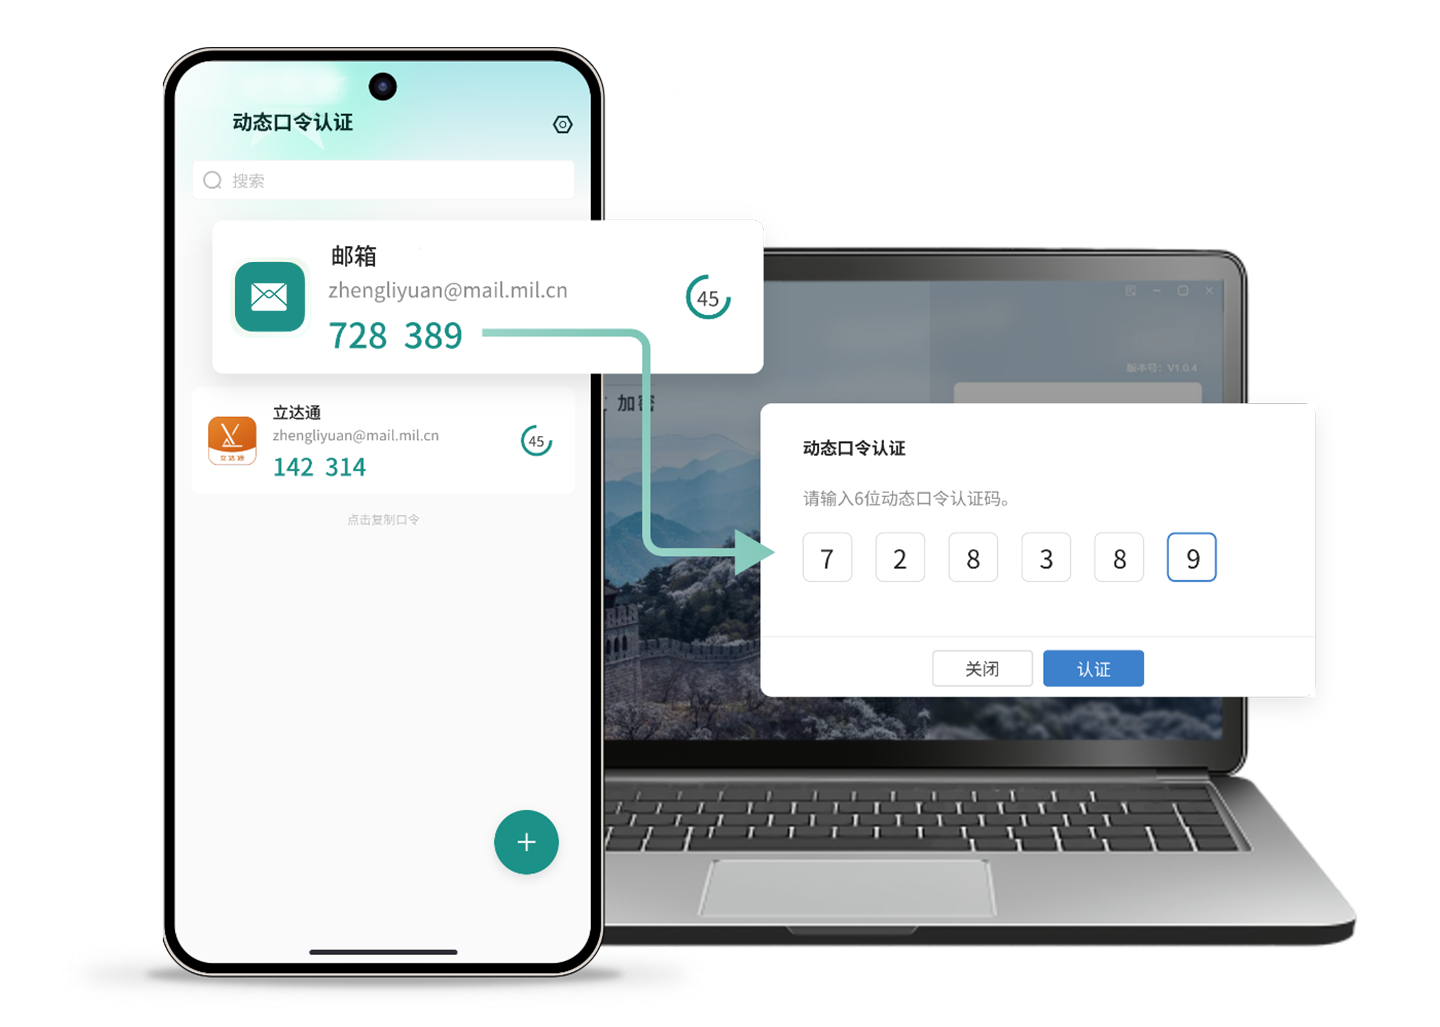
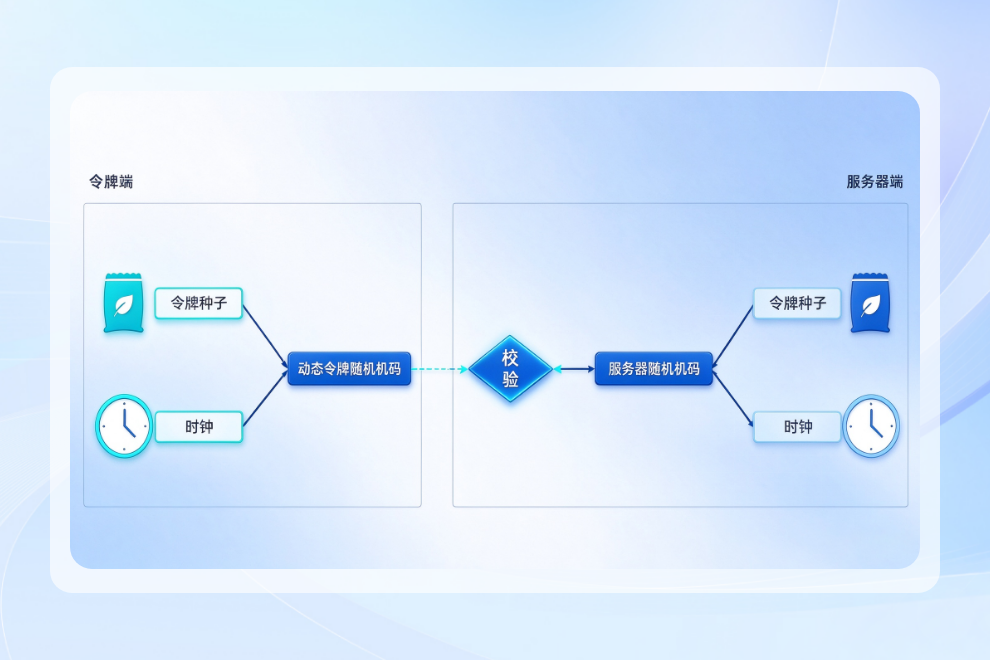
动态口令认证系统是基于一次性口令认证构建的安全认证服务体系,核心包含动态口令管理系统(后台管理端)与移动端令牌App,为可扩展的第三方应用提供统一、高安全级别的动态口令认证支撑。产品在兼容原有“用户名+密码”双因子认证的同时新增基于TOTP(RFC 6238)标准的动态口令认证因子,形成“用户名+密码+动态口令”的多因子认证,系统采用零信任安全架构和多租户模式,有效降低静态口令被拦截、破解的风险,满足等保2.0身份鉴别要求及零信任安全架构对持续可信验证的需求。
安全架构
Security Architecture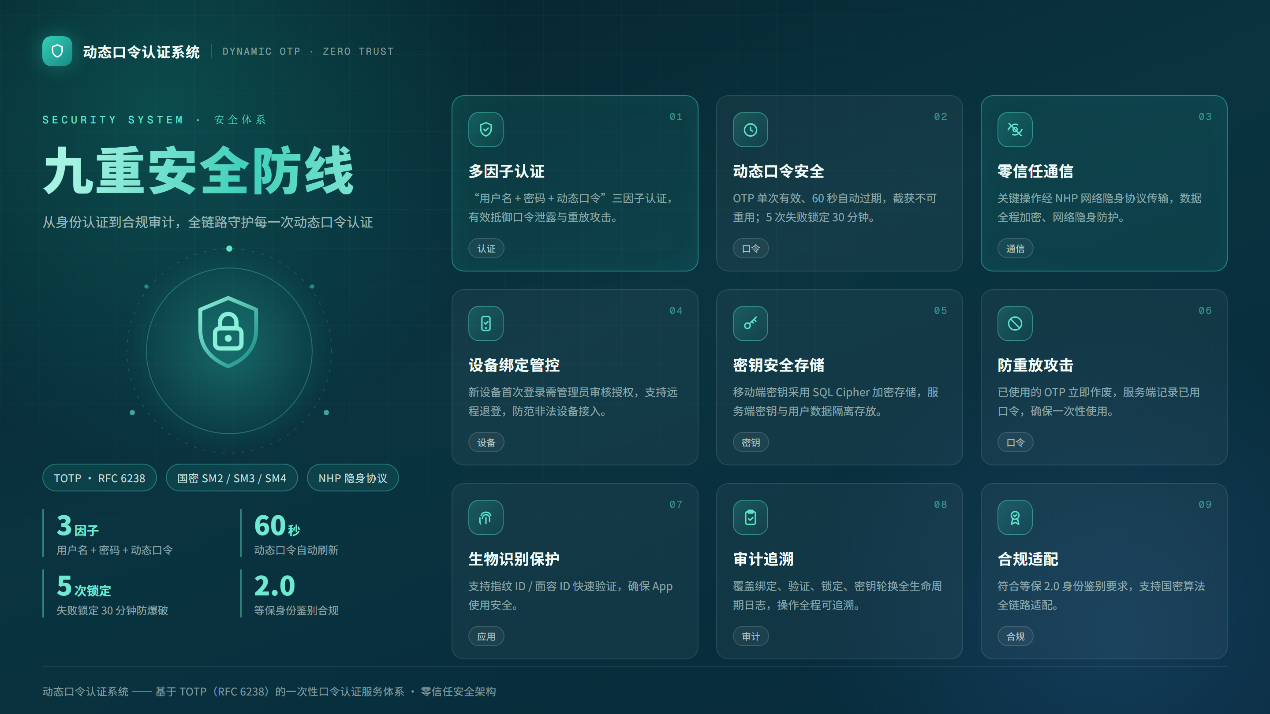
行业痛点
Industry Pain Points静态口令安全脆弱
传统单因子认证仅依赖静态口令,面临口令泄露、暴力破解、重放攻击和钓鱼攻击等多重威胁,因弱口令或口令泄露导致的安全事件频发,单一静态口令已无法满足等保2.0身份鉴别要求。
多因子认证部署成本高
传统硬件令牌需要采购专用设备,分发管理复杂,成本高;部分MFA方案依赖网络连通,离线场景无法使用。
应用集成复杂度高
现有认证系统与动态口令功能耦合度低,集成开发周期长、接口不标准,难以快速对接多业务系统。
认证策略灵活性不足
无法为不同用户、不同安全级别的应用配置差异化认证策略,“一刀切”的认证方式影响用户体验和安全管理效率。
移动端安全管控薄弱
移动端令牌App缺乏设备绑定、远程管控等安全机制,设备丢失或被恶意接入时无法及时止损。
功能预览
Feature Preview- TOTP动态口令引擎
- 零信任安全通信
- 多应用统一令牌
-
01
标准合规
严格遵循RFC 4226(HOTP)和RFC 6238(TOTP)国际标准,符合等保2.0身份鉴别要求,支持国密算法全链路适配。 -
02
零信任架构融合
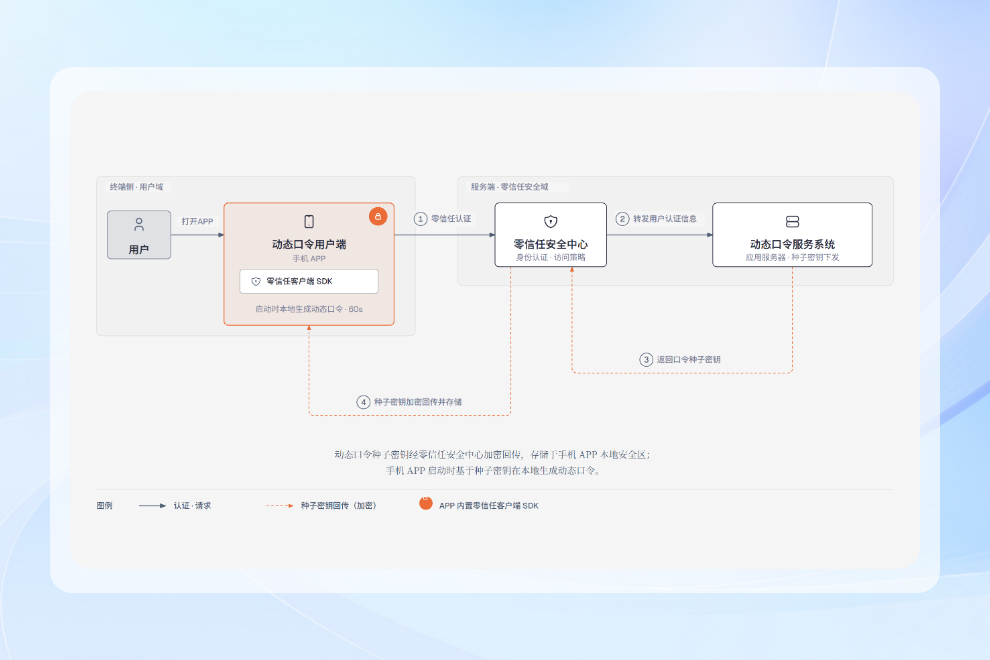
与零信任安全中心深度集成,通过NHP网络隐身协议保障通信安全,天然适配零信任持续验证理念。 -
03
部署成本极低
用户手机App即可充当令牌,无需采购专用硬件;服务端仅需增加OTP验证与密钥管理模块,对现有认证体系侵入小。 -
04
离线可用
TOTP计算完全在客户端本地完成,无需联网即可生成动态口令;支持离线场景下基于上次校准偏差值生成。 -
05
集成开发便捷
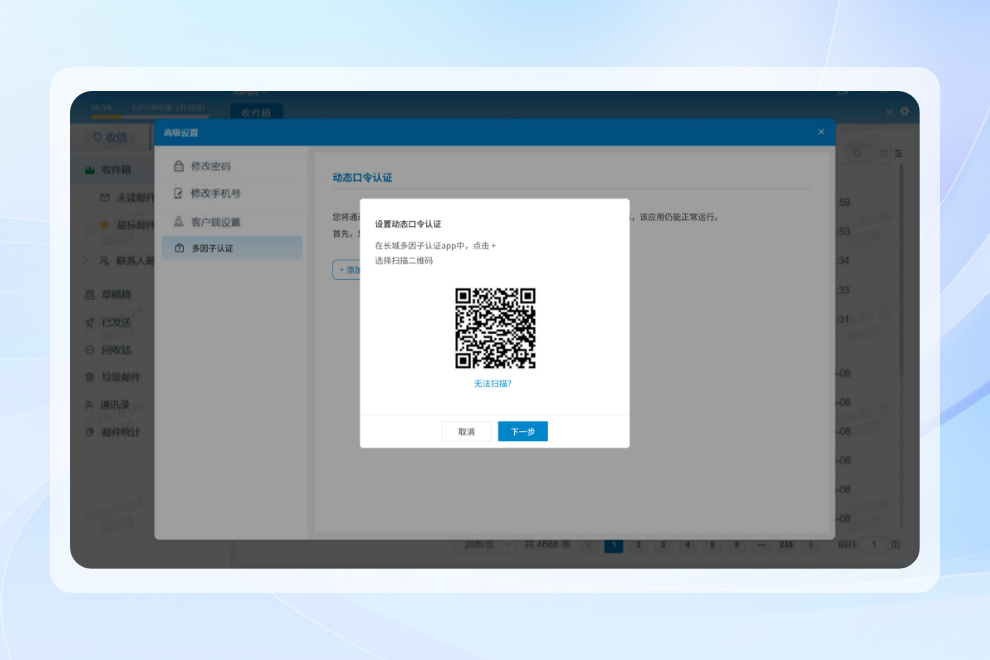
提供标准API接口和二维码扫码绑定机制,应用端集成开发仅2人日,回归测试3天。 -
06
多应用统一管理
一个令牌App可绑定邮箱、即时通讯等多个应用,每个应用独立生成不同动态口令。
兼容适配
Compatibility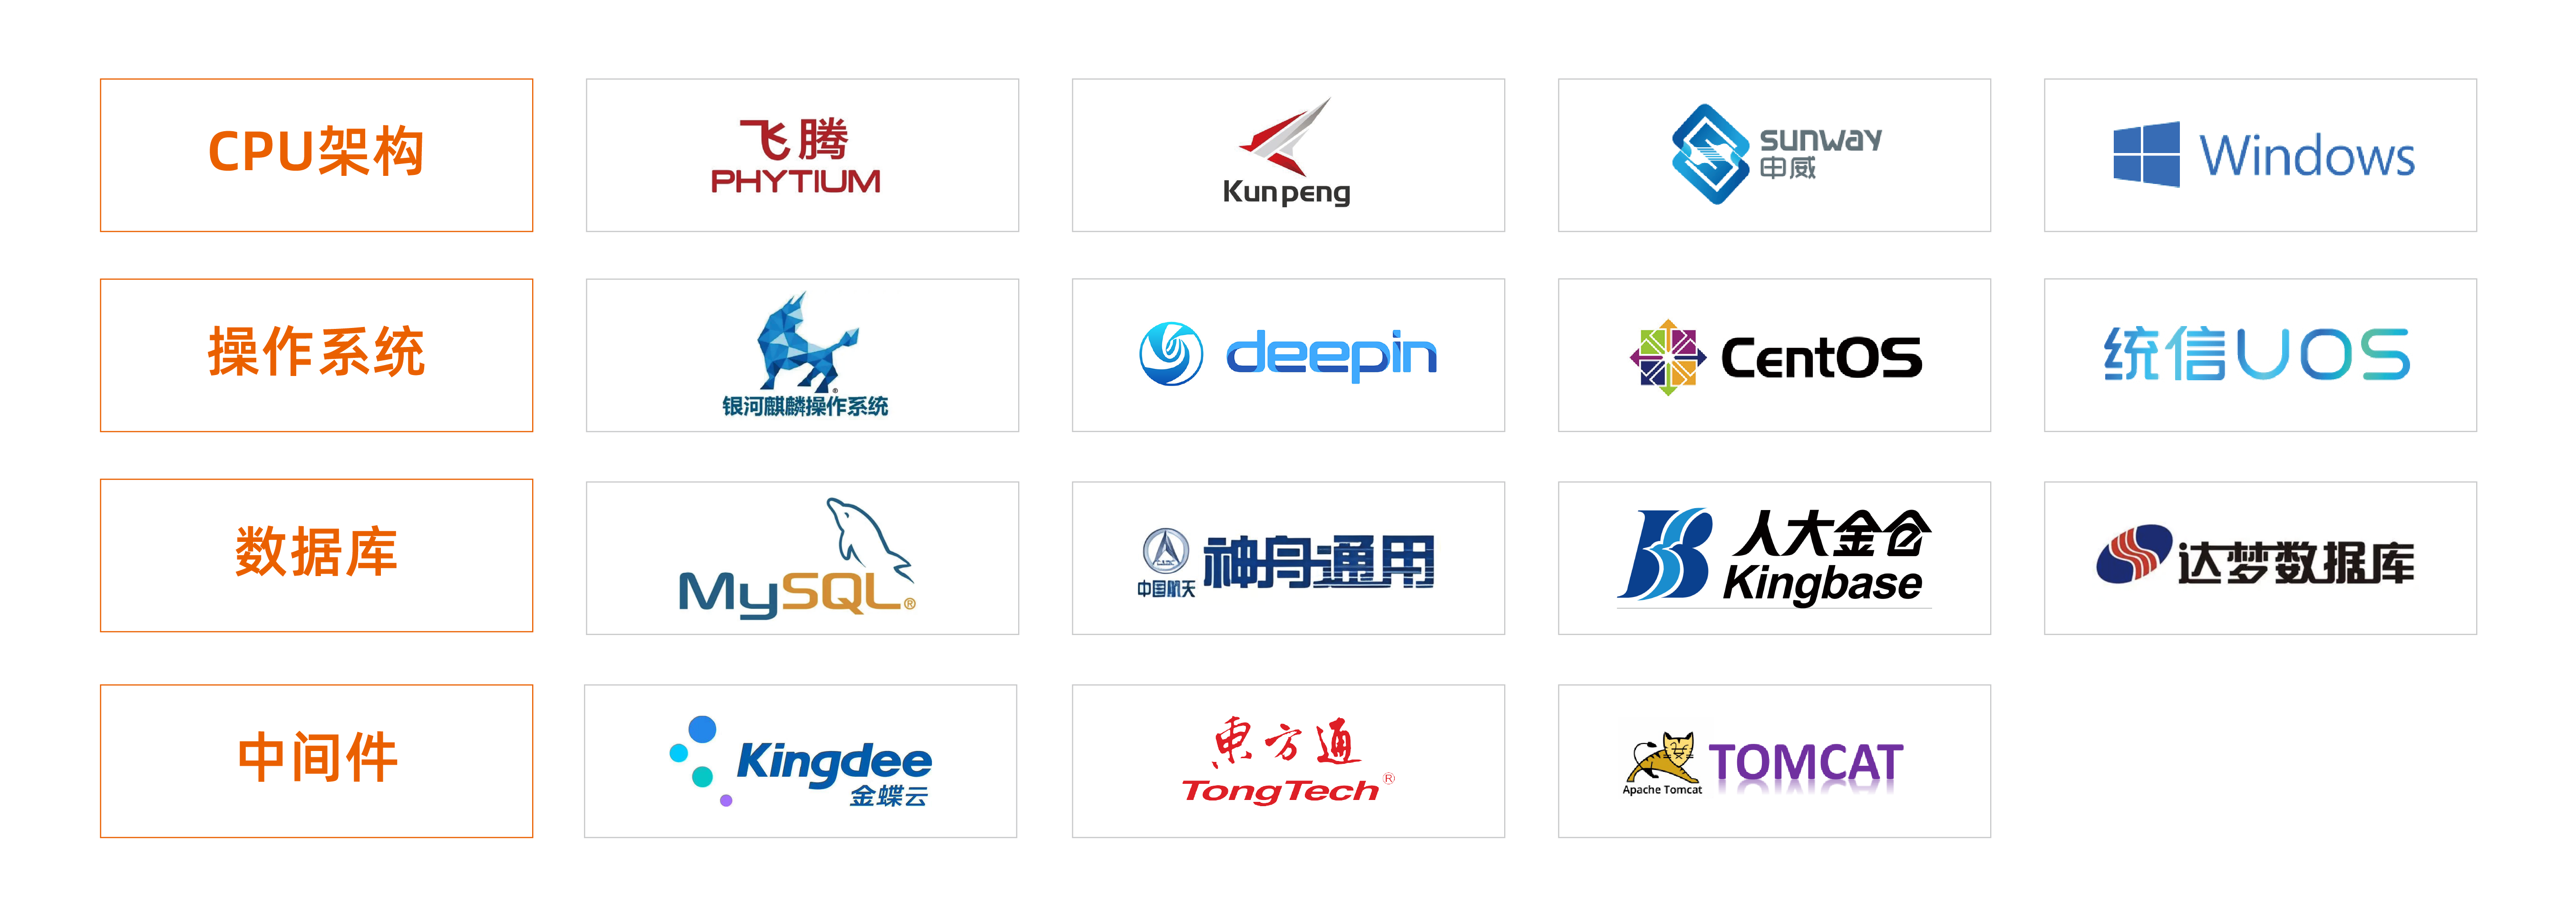
Business Scenarios
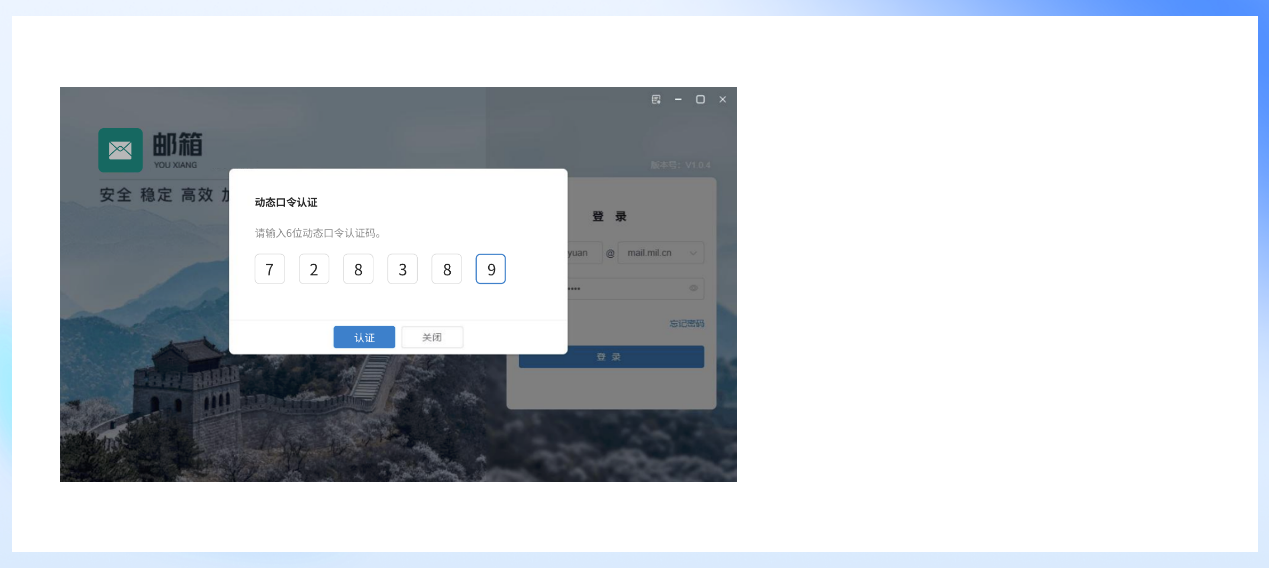
安全邮箱登录场景
用户在PC端或移动端登录企业邮箱时,输入账号密码后需额外输入动态口令App生成的6位动态码,形成三因子认证。管理员可强制指定高安全级别用户使用此策略,有效防止因口令泄露导致的邮箱被入侵。
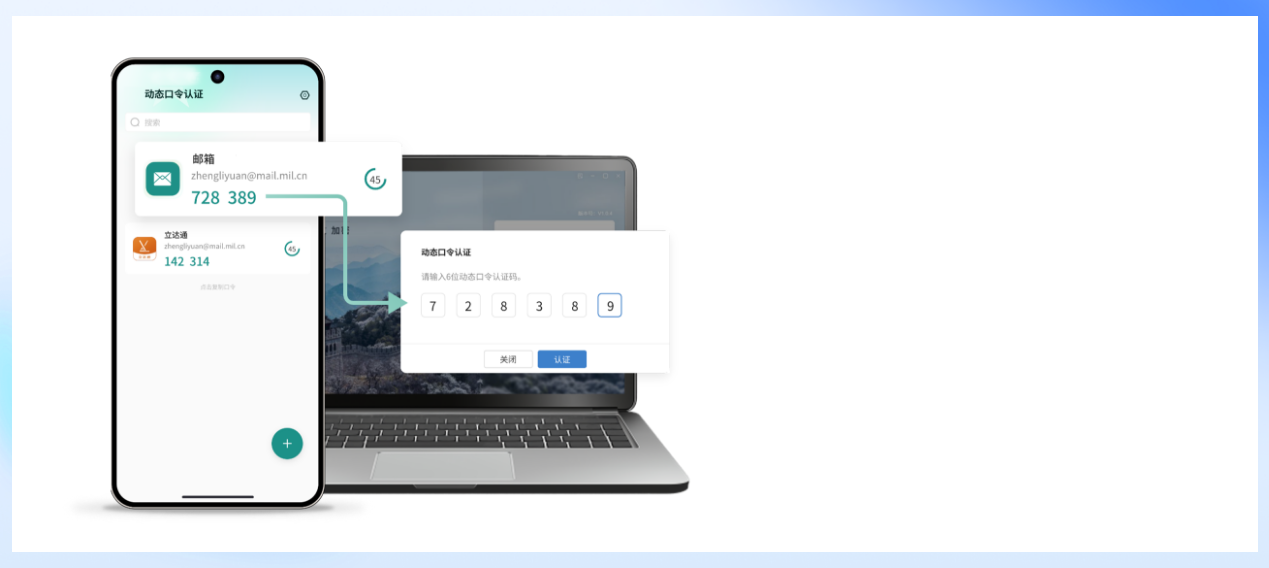
移动办公安全接入场景
外域移动端用户通过零信任安全通道接入内部办公系统,动态口令App集成零信任客户端SDK,通过NHP协议保障通信安全。用户在移动设备上完成设备注册、绑定后,即可随时随地安全访问内部资源。
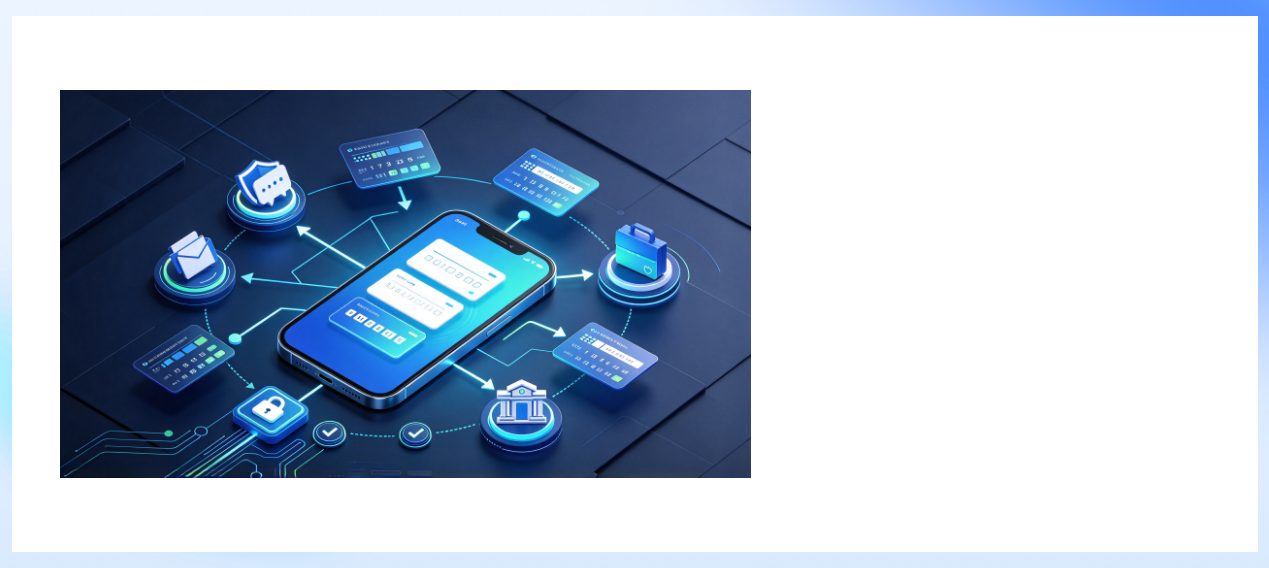
多应用统一认证场景
用户一个动态口令App同时绑定企业邮箱、即时通讯等多个应用,每个应用独立生成不同的动态口令。无需记忆多套口令,统一管理,便捷高效。

第三方应用集成场景
第三方业务系统通过标准API接口快速集成动态口令认证能力,应用端生成绑定二维码供用户扫码关联,集成开发工作量仅约2人日,可快速提升业务系统认证安全等级。